De denkfout van veilige closed source software
Citrix Netscaler was weer lek afgelopen week. Meerdere organisaties haalden hun Netscalers offline. [1] En ook op andere plekken was werken op afstand niet meer mogelijk via Citrix. [2]
Het ging om twee kwetsbaarheden, waarvan Citrix zelf aanvankelijk afhoudend reageerde, maar uiteindelijk toch besloot patches uit te brengen. [3]
“There are rumours swirling for the past week behind the scenes that there are two actively exploited zero days in Citrix Netscaler. The rumours have now broken containment to Reddit. FWIW I’ve been trying to get Citrix to talk about it, they won’t.” – Kevin Beaumont op Mastodon
Een lappendeken van code
Over waarom juist Citrix zo vaak lek is, is niet lang geleden een interessante aflevering van Argos gemaakt. Daarin wordt uitgelegd dat Citrix is gemaakt als een soort lappendeken van code. Daardoor zit het vol verborgen kwetsbaarheden, die niet eenvoudig op te lossen zijn. [4]
Het gevolg is dus dat we meer dan eens zitten met Netscalers die offline gehaald moeten worden. Tijd om over te stappen dus. Maar alternatieven hebben ook weer nadelen. Ik schreef er eerder al deze column over: “Security by design is dood. Lekke software is een businessmodel”. [5]
Te laat om te open sourcen
Citrix op dit moment nog open sourcen zou denk ik meer stuk maken dan oplossen. Het is zoals gezegd een lappendeken aan code wat waarschijnlijk nog vol verborgen kwetsbaarheden zit. De code nu openbaar maken zou denk ik prijsschieten worden voor aanvallers, met alle gevolgen van dien voor alle gebruikers.
Maar wat als Citrix als open source was begonnen? Open source dwingt ontwikkelaars kritisch naar hun eigen code te kijken. Het is alsof er constant een onzichtbaar (soms zichtbaar) publiek meekijkt over je schouder. Dat kan lastig zijn, want daardoor moet je meer nadenken over wat je doet. Maar het kan ook de kwaliteit van de code verbeteren.
Het vooroordeel over open source
Afgelopen week was ik aanwezig bij de Leiderschapstop Open Source. Een event waar met name de overheid meer kon delen en leren over het investeren in open source software. Ik sprak op de Leiderschapstop uit dat open source met hardnekkige vooroordelen kampt als het gaat om security. Open source zou onveilig(er) zijn, doordat iedereen eenvoudig kwetsbaarheden kan vinden. Maar dat mes snijdt aan twee kanten; juist hierdoor kan je die kwetsbaarheden sneller oplossen, mits mensen het komen melden. Waar je anders mogelijk nooit ervan zou horen, tot het te laat is. Dat is wat we nu met Citrix ervaren. Closed source is dus zeker niet vrij van kwetsbaarheden.
Maar je moet mensen wel activeren en enthousiasmeren om naar jouw code te kijken; er is veel open source. En niet iedereen heeft zin om in jouw code te duiken. Dus moet je zichtbaar zijn en proberen aan te geven hoe interessant/de moeite waard jouw project is. De slechteriken hebben sowieso reden om in jouw code te gaan snuffelen naar narigheid. Maar die komen het niet vertellen. De winst zit in de goede mensen die willen kijken en helpen de code te verbeteren. Ik denk daarom dat, mits aan een aantal voorwaarden voldaan, open source projecten potentieel veiliger kunnen zijn dan closed source.
Open source is niet gratis
Als overheid hebben wij daarnaast de taak om transparant te zijn naar de burger. Software maken van belastinggeld dat vervolgens grotendeels geheim blijft is daar slecht mee te rijmen. Daarom heeft de Staatssecretaris voor Digitale Economie en Soevereiniteit, Willemijn Aerdts, uitgesproken dat de overheid meer gaat inzetten op open source software. [6] En dat is wat mij betreft een heel goed voornemen. Het is een goed begin, maar er is meer nodig. Open source is niet gratis. In goede open source projecten moet je investeren om te zorgen dat het ook onderhouden en up to date blijft. Ik hoop daarom dat er vanuit de overheid ook geld zal worden vrijgemaakt om de voorgenomen stap naar open source duurzaam te gaan financieren. Voor niets gaat de zon op.
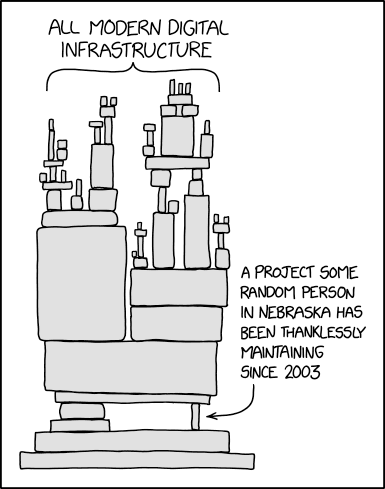
Afbeelding van XKCD: https://xkcd.com/2347/
Ik zou het een goede stap vinden als we een open source alternatief voor het alsmaar lekke Citrix kunnen vinden (misschien bestaat het al?) waar de overheid naar over zou kunnen stappen. Want Citrix blijft lekken en ik denk niet dat dit snel verholpen zal zijn. Misschien is het tijd dat we software zoeken waar betere (en meer verschillende) loodgieters aan hebben kunnen werken om te zorgen dat het solide is. Het vertrouwen in Citrix ben ik als CISO lang geleden al verloren.
[1] https://nos.nl/artikel/2632818-problemen-bij-ziekenhuizen-met-citrix-patienten-kunnen-dossier-niet-inzien
[2] https://tweakers.net/nieuws/252786/aanvallers-kwamen-mogelijk-binnen-bij-rijksoverheid-via-citrix-lekken.html
[3] https://cyberplace.social/@GossiTheDog/117338022111791875
[4] https://argos.vpro.nl/artikelen/thuiswerksoftware-van-de-overheid-zo-lek-als-een-mandje
[5] https://www.securityinnovationstories.com/security-by-design-is-dood-lekke-software-is-een-businessmodel/
[6] https://www.trouw.nl/duurzaamheid-economie/met-open-source-moet-software-transparanter-en-onafhankelijker-worden~b7dbb958/

Over Fleur
Fleur is een ervaren professional met meer dan 10 jaar ervaring in informatiebeveiliging. Ze is CISO bij de overheid en produceert een podcast voor CISOs, genaamd ‘CISO praat’. Haar passie ligt bij het vinden van oplossingen en het adviseren over strategische vraagstukken binnen informatiebeveiliging.
Met een focus op de technische en strategische aspecten, duikt Fleur graag de diepte in en onderzoekt oplossingen, zoals het veilig gebruik van openbare wifi-netwerken en effectieve bescherming tegen phishing. Ze is vooral geïnteresseerd in de balans tussen gebruiksgemak en beveiliging én de uitdagingen van specialistische kennis in een digitaliserende wereld.
In haar columns behandelt Fleur fundamentele uitdagingen voor informatiebeveiligers, zoals de effectiviteit van beveiligingsmaatregelen en het groeiende aanbod van beveiligingsdiensten. Ze hoopt haar lezers te inspireren tot nieuwe inzichten en innovatieve ideeën.